Cómo funciona CoreWAF
CoreWAF bloquea bots, ataques y tráfico basura desde dentro de tu propia web.
De cero a protegido en minutos.
Sin migrar DNS, sin redes nuevas, sin tickets con tu hosting.
-
1
Crea tu cuenta
Te registras y añades el dominio que quieres proteger. El trial gratuito empieza automáticamente.
-
2
Conecta tu site
Una sola línea en tu web y CoreWAF queda activo. Sin tocar DNS, sin terminar TLS por el camino.
-
3
Monitoriza y crea reglas
Pulsa "Desplegar" y las reglas se aplican en segundos. Mira hits, bloqueos, IPs y agentes en tiempo real.
Dashboard en tiempo real
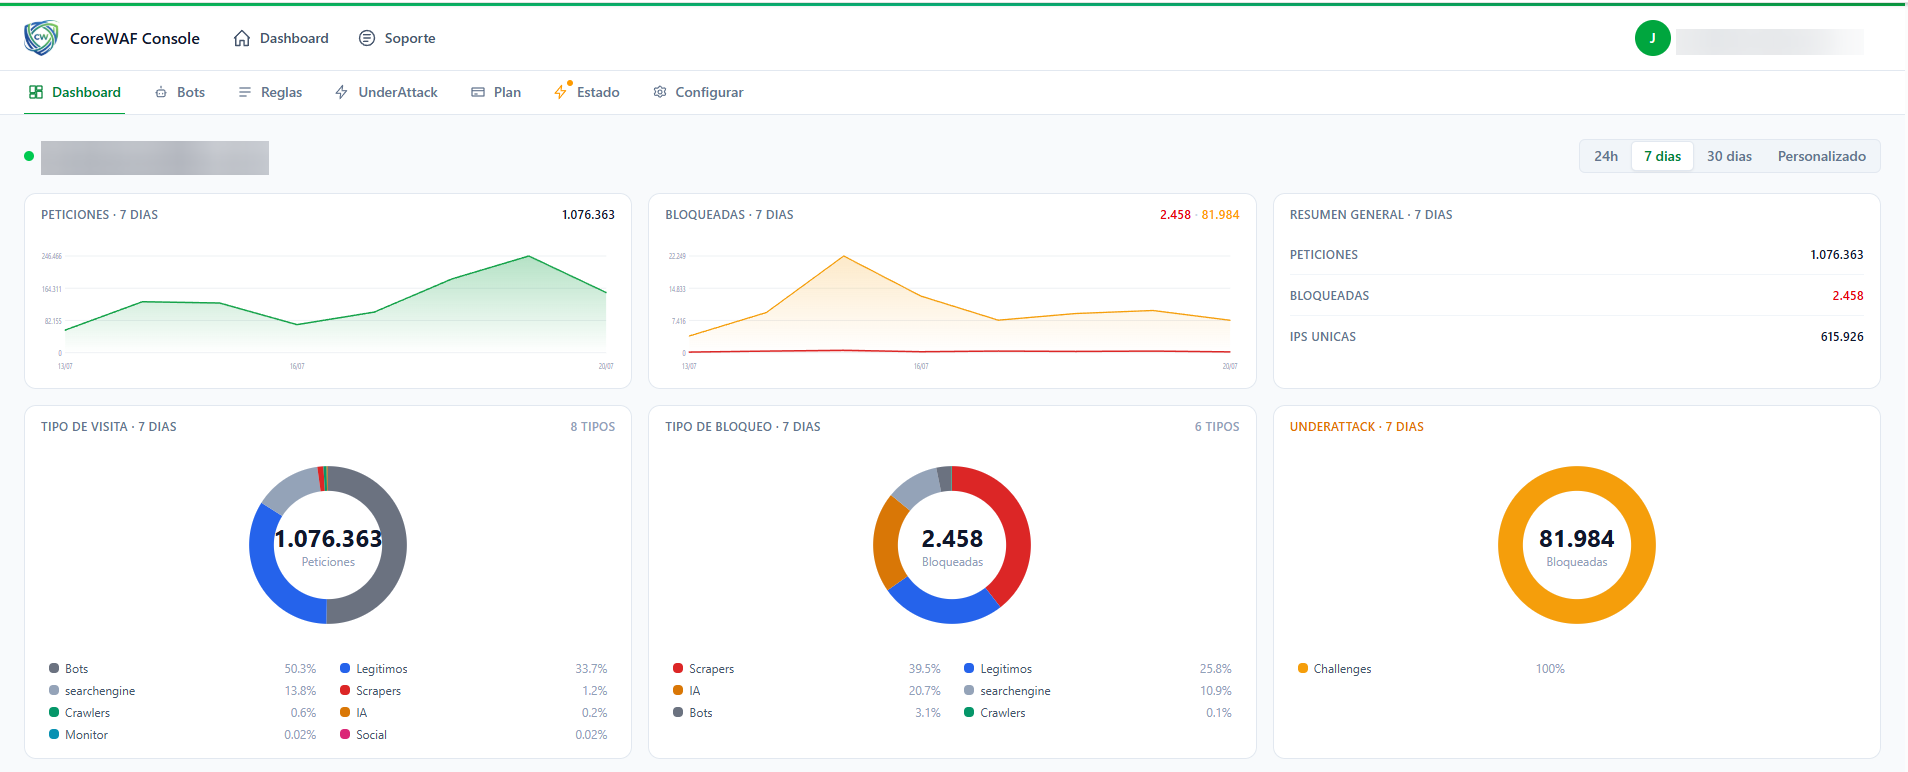
En el dashboard verás peticiones, bloqueos, IPs únicas, tipo de visita y el estado de Under Attack. Todo filtrable por 24 horas, 7 días, 30 días o un rango personalizado.
Identifica picos de tráfico, ataques en curso y el mix de legítimos, bots, buscadores e IAs que llegan a tu web.
Cada bloqueo, una fila
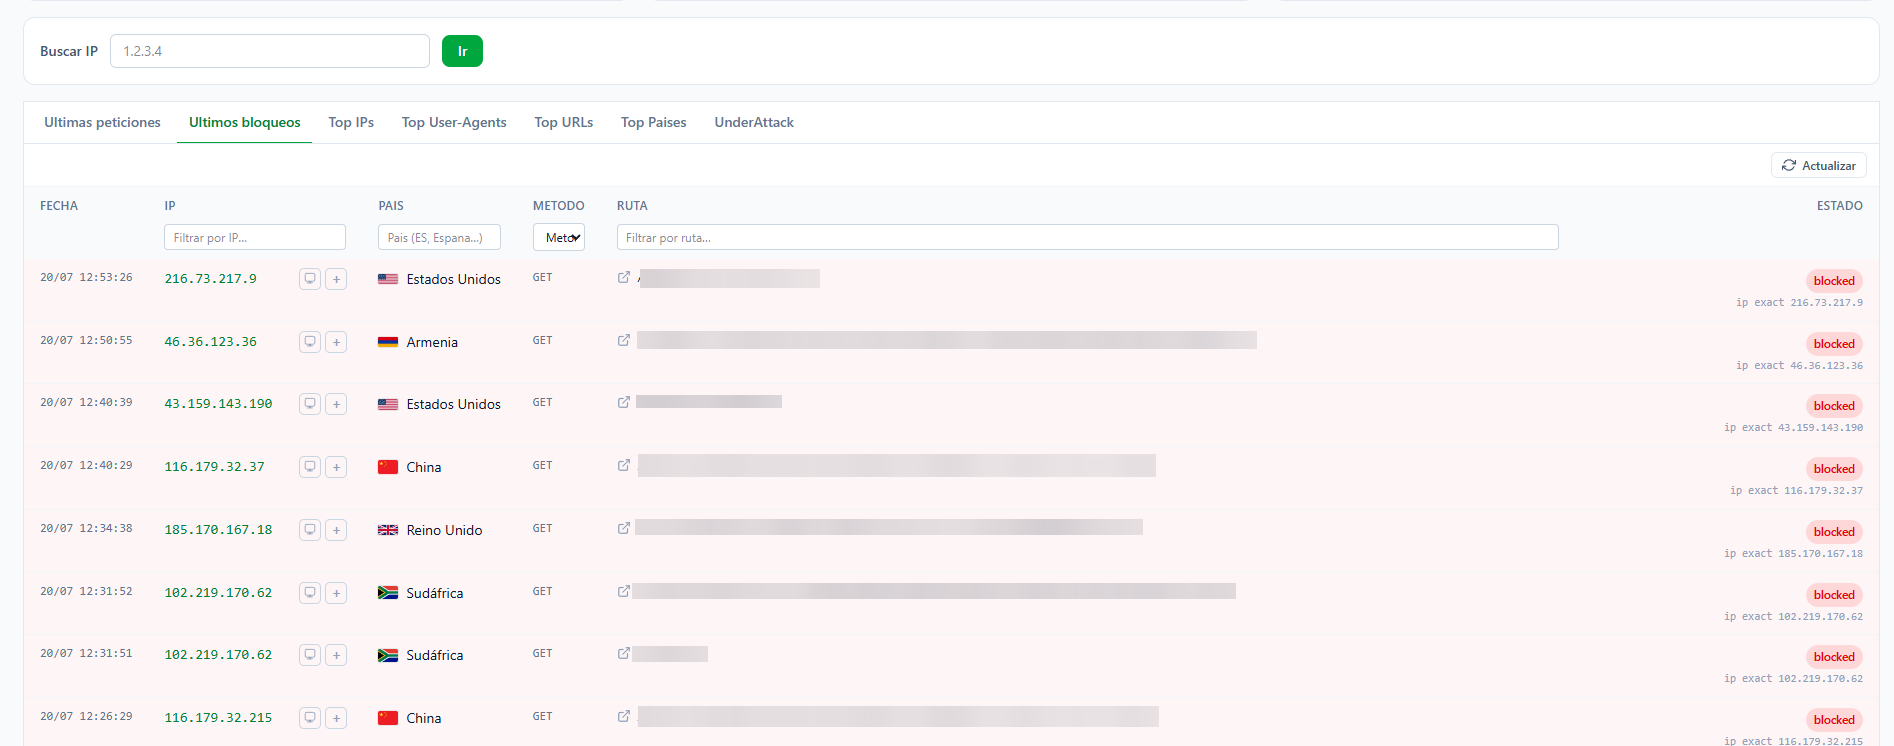
Revisa las últimas peticiones bloqueadas con fecha, IP, país, método, URL y motivo. Si detectas un patrón, añades la IP o rango a la blacklist en un clic.
El registro te permite auditar qué bloquea CoreWAF y ajustar tus reglas sin adivinar.
Bots e IAs bajo control
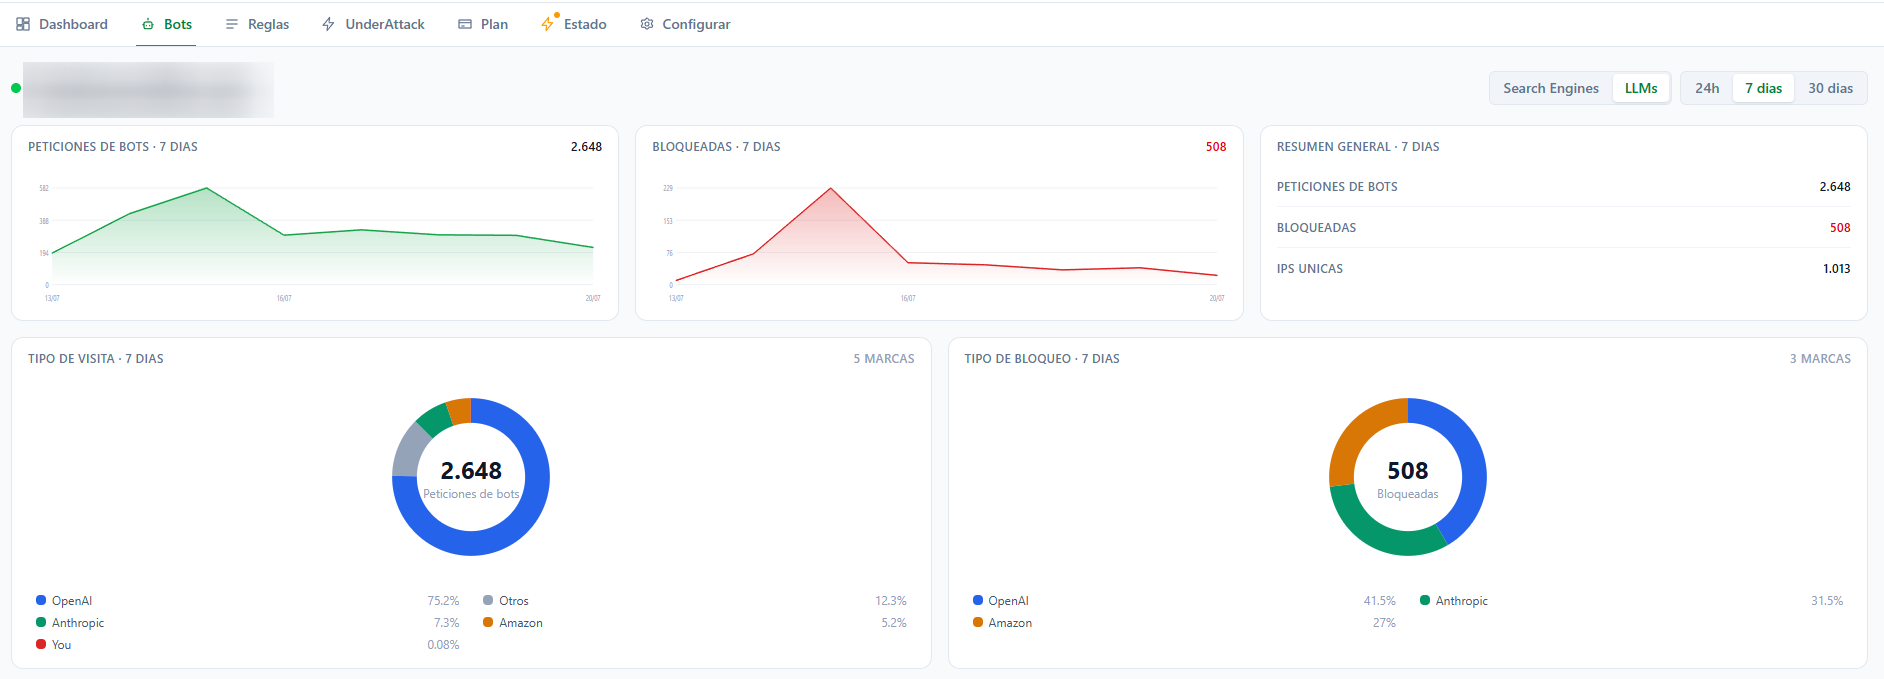
Clasificamos cada visita: buscadores, LLMs, scrapers, crawlers y bots genéricos. Ves qué marcas de IA y bots consumen tu ancho de banda y cuántas peticiones bloqueas.
Decide qué bots pueden entrar y qué se queda fuera. Incluso los scrapers de OpenAI, Anthropic y Amazon aparecen desglosados.
Reglas a tu medida
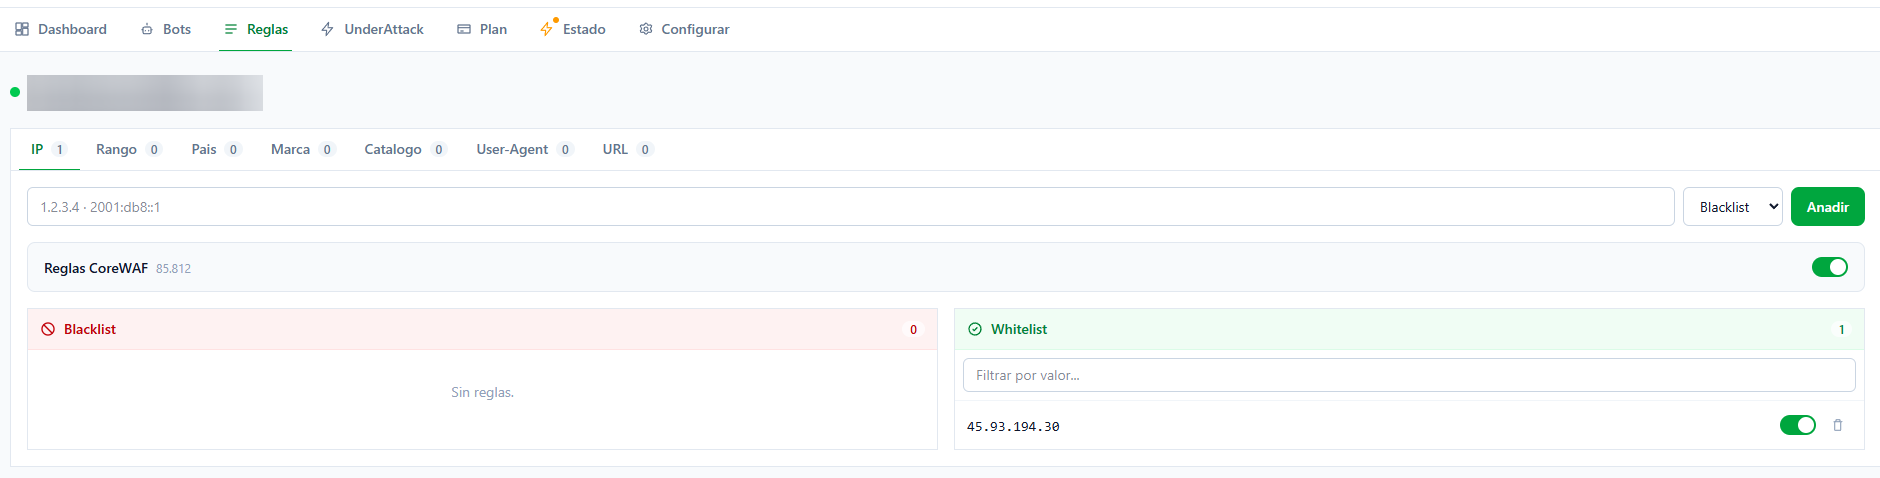
Crea reglas por IP, rango CIDR, país, marca, catálogo, User-Agent y URL. Operadores exactos: contains, starts, ends y exact. Sin regex complejas.
Whitelist con prioridad absoluta: lo que marques como legítimo nunca se bloquea, pase lo que pase.
Automatízalo: API y servidor MCP
Todo lo que hace el panel lo hace la API: consultar tráfico y bots, crear y quitar reglas, activar el modo bajo ataque o revisar el estado del agente. Un token por web, o uno de cuenta para gestionarlas todas.
Y si trabajas con asistentes de IA, CoreWAF trae servidor MCP: conectas el token a Claude y le pides en lenguaje normal que te bloquee una IP, que mire quién te está atacando o que active el modo bajo ataque.
curl https://console.corewaf.com/api/v1/stats/general?date=24h \
  -H "Authorization: Bearer cwf_live_..."

# 9.087 peticiones, 17 bloqueos en 24 h{
"mcpServers": {
"corewaf": {
"type": "http",
"url": "https://console.corewaf.com/mcp",
"headers": { "Authorization": "Bearer cwf_live_..." }
}
}
}Under Attack: bloqueo total en un clic
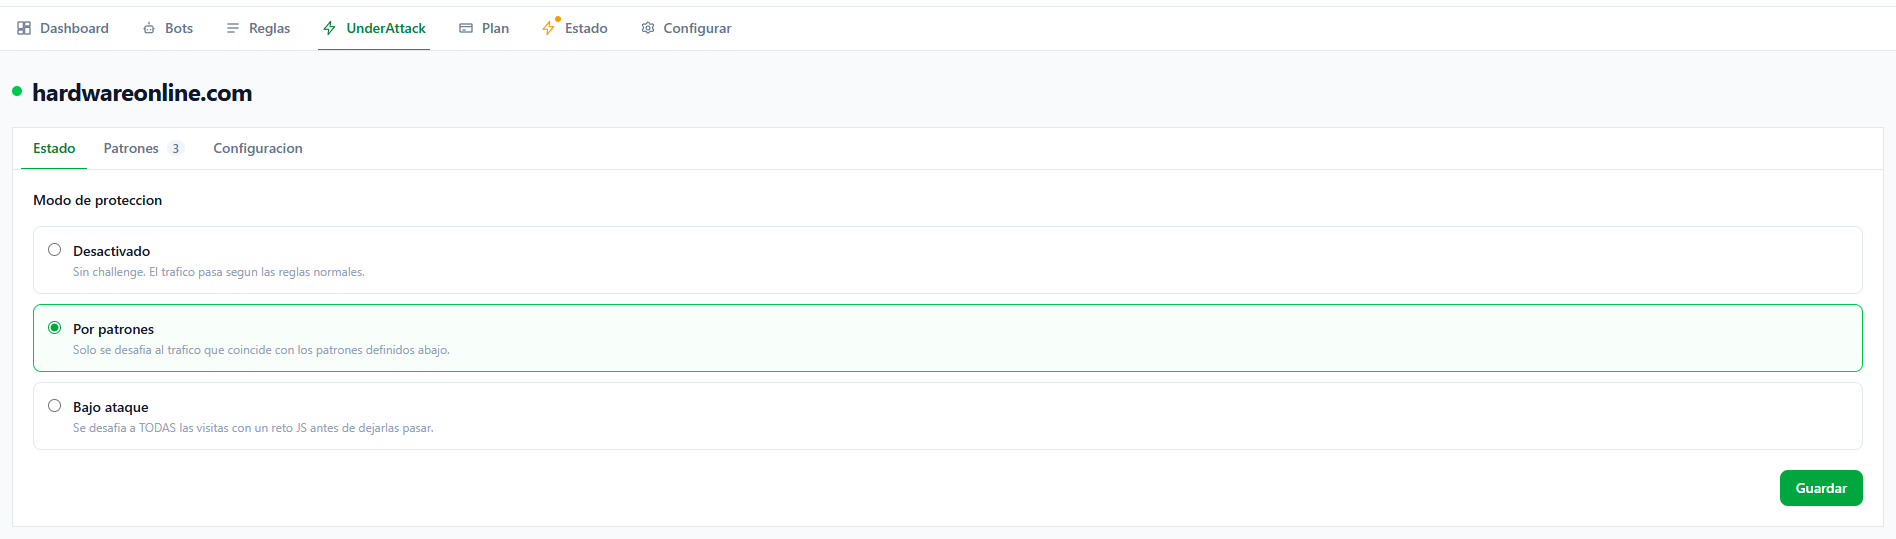
Cuando recibes un ataque, activa el modo Bajo ataque. CoreWAF desafía a todas las visitas con un reto JS antes de dejarlas pasar, salvo tu whitelist.
Lo enciendes cuando hay tormenta y lo apagas cuando pasa. Sin tocar reglas individuales, sin reinicios.